
Twórcy protokołu P2P Bitmessage poinformowali o odkryciu krytycznej luki w PyBitmessage w wersji 0.6.2 dla systemów Linux, Mac i Windows.Podatność umożliwia atakującemu zdalne wykonanie kodu skryptu lub otwarcie reverse shella i dostęp do wszystkich plików, w tym do portfeli kryptowalut. Również Peter Šurda – core developer tego protokołu – padł ofiarą ataku, o czym poinformował na Twitterze.
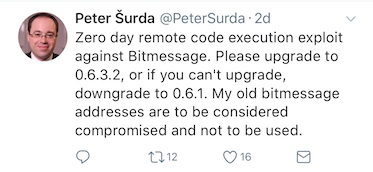
Rekomendacja względem luki RCE w protokole P2P Bitmessage
Najważniejsze to szybki upgrade PyBitmessage do wersji 0.6.3.2 lub downgrade do PyBitmessage 0.6.1. Dodatkowo zalecana jest zmiana haseł na potencjalnie skompromitowanych komputerach i wygenerowanie nowych kluczy do programu.
To kolejny 0-day, o którym ostatnio słyszmy. Ostatnio pisaliśmy także o przypadku Adobe Flash Playera.
Źródło: The Hacker News
—
Potrzebujesz rozwiązań cyberbezpieczeństwa dla firmy – skontaktuj się z nami.